
Tähelepanu! Artikkel on enam kui 5 aastat vana ning kuulub väljaande digitaalsesse arhiivi. Väljaanne ei uuenda ega kaasajasta arhiveeritud sisu, mistõttu võib olla vajalik kaasaegsete allikatega tutvumine
Rahapesu andmebüroo kontrollib kinnisvaramaaklereid
Rahapesu andmebüroo on viimasel ajal kontrollinud suuri kinnisvarabüroosid rahapesu ja terrorismi tõkestamise nõuete täitmise asjus. Büroode sõnul on nad pandud keerulisse olukorda, kus klientide tausta peab kontrollima, aga vahendeid ja õigusi selleks napib.
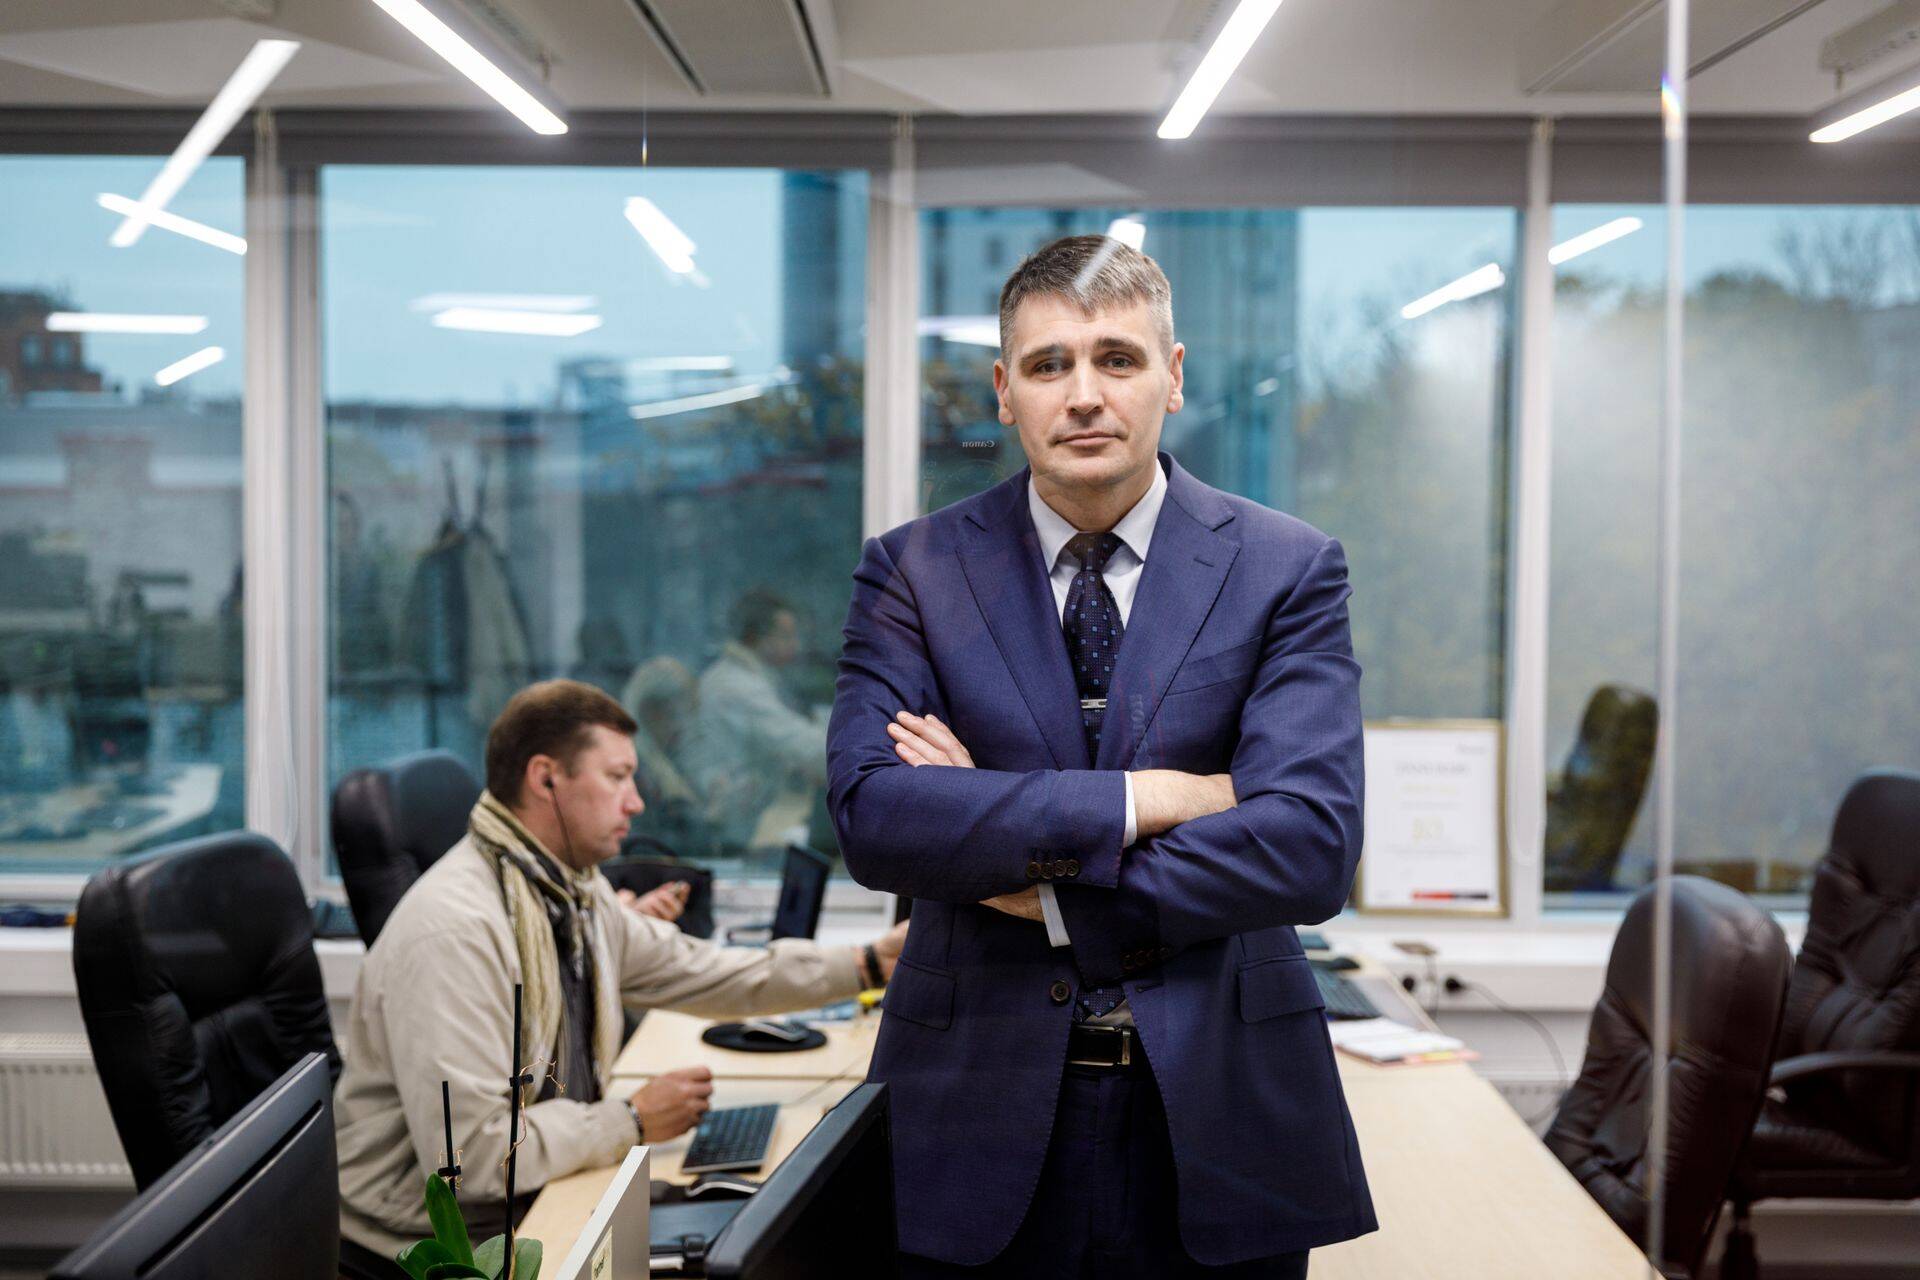
Rahapesu ja terrorismi rahastamise tõkestamise seadus (RahaPTS) kohustab muu hulgas ka kinnisvaramaaklereid kontrollima oma klientide tausta.
1Partneri tegevjuhi Martin Vahteri sõnul külastas rahapesu andmebüroo neid kuu alguspoolel. Tema sõnul polnud ajendiks mingi konkreetne kahtlus, vaid tegu oli rutiinse kontrolliga.
Vahter märkis aga, et maakleritel on võrreldes näiteks notaritega üsna keeruline klientide tausta kontrollida. "Notaritel on hulga suuremad volitused, saavad teha kontrolli registritest, millele meil puudub ligipääs," tõdes ta.
Uus Maa jurist Karlis Kolk ütles, et kinnisvarabüroo on eraisik nagu iga teine ning andmeid on neil võimalik hankida üksnes kliendilt endalt või avalikest allikatest, nagu Google'i otsingumootor ja äriregister. "Taustakontrolli tegemiseks pole vajalik täiendavat personali palgata, tuleb üksnes informeerida/koolitada maaklereid ja isikuid, kes klientidega tegelevad, et nad andmeid kontrolliksid. Erinevate regulatsioonide kohaldamise mõttes on Uus Maa palganud eelneval aastal juristi, et olla kindel, et regulatsioone ettevõttes ka järgitakse. Varasemalt osteti teenust sisse," märkis Kolk.
Pindi Kinnisvara juhatuse liige Peep Sooman kinnitas, et ka neid on hiljuti kontrollimas käidud. Detailidesse ta laskuda aga ei soovinud. "Tehti mõningad ettepanekud ja täiendused, oleme kõik need ellu viinud," rääkis ta.
Miks peavad maaklerid klientide tausta eab kontrollima, loe Äripäevast
Seotud lood
Ikka ja jälle kuuleme uudistest, kuidas mõni tundlikke isikuandmeid omav ettevõte satub küberrünnaku ohvriks. Tõsi, tihti ei olegi süüdi otseselt ettevõte ise, vaid hooletu on olnud hoopis mõni koostööpartner. Siiski tasub igal ettevõttel järele mõelda, kas neil on tehtud kõik selleks, et tagatud oleks vähemalt küberturvalisuse baastase. Sama tasub uurida ka koostööpartneritelt, rõhutab Telia küberturbeekspert Henri Vajak.
Hetkel kuum
Enimloetud
2
Kvartali arhitektuuri loovad arhitektuuribürood Arhitekt11 ja HGA, maastikuarhitektuuri TajuRuum ning sisearhitektuuri studio ARGUS ja LÄVI
3
Kas valdkonnas jalad juba põhjas? Vaata, kuidas konkurendil läks! Rivis käibed, kasumid ja omanikud. Tutvu analüütilise ülevaatega
4
Vaata galeriid ja saa teada, kes said II, kes III koha!
6
Kuulutati välja arhitektuurivõistlus.
Viimased uudised
Konverentsid



Hetkel kuum
Kas valdkonnas jalad juba põhjas? Vaata, kuidas konkurendil läks! Rivis käibed, kasumid ja omanikud. Tutvu analüütilise ülevaatega

Vaata galeriid ja saa teada, kes said II, kes III koha!

Kuulutati välja arhitektuurivõistlus.


Kvartali arhitektuuri loovad arhitektuuribürood Arhitekt11 ja HGA, maastikuarhitektuuri TajuRuum ning sisearhitektuuri studio ARGUS ja LÄVI



Liitu uudiskirjaga
Telli uudiskiri ning saad oma postkasti päeva olulisemad uudised.
Tagasi Kinnisvarauudised esilehele