
Tähelepanu! Artikkel on enam kui 5 aastat vana ning kuulub väljaande digitaalsesse arhiivi. Väljaanne ei uuenda ega kaasajasta arhiveeritud sisu, mistõttu võib olla vajalik kaasaegsete allikatega tutvumine
Ekspert selgitab tarkade majade turvariske
Kutsusime Grant Thornton Balticu Baltikumi riskijuhtimisteenuste valdkonna juhi Siiri Antsmäe tänavusele Äripäeva kinnisvarakonverentsile rääkima, mida tellija, ostja või üürnikuna tarkade majade juures täheele panna ning kontrollida, et vähendada turvariske.
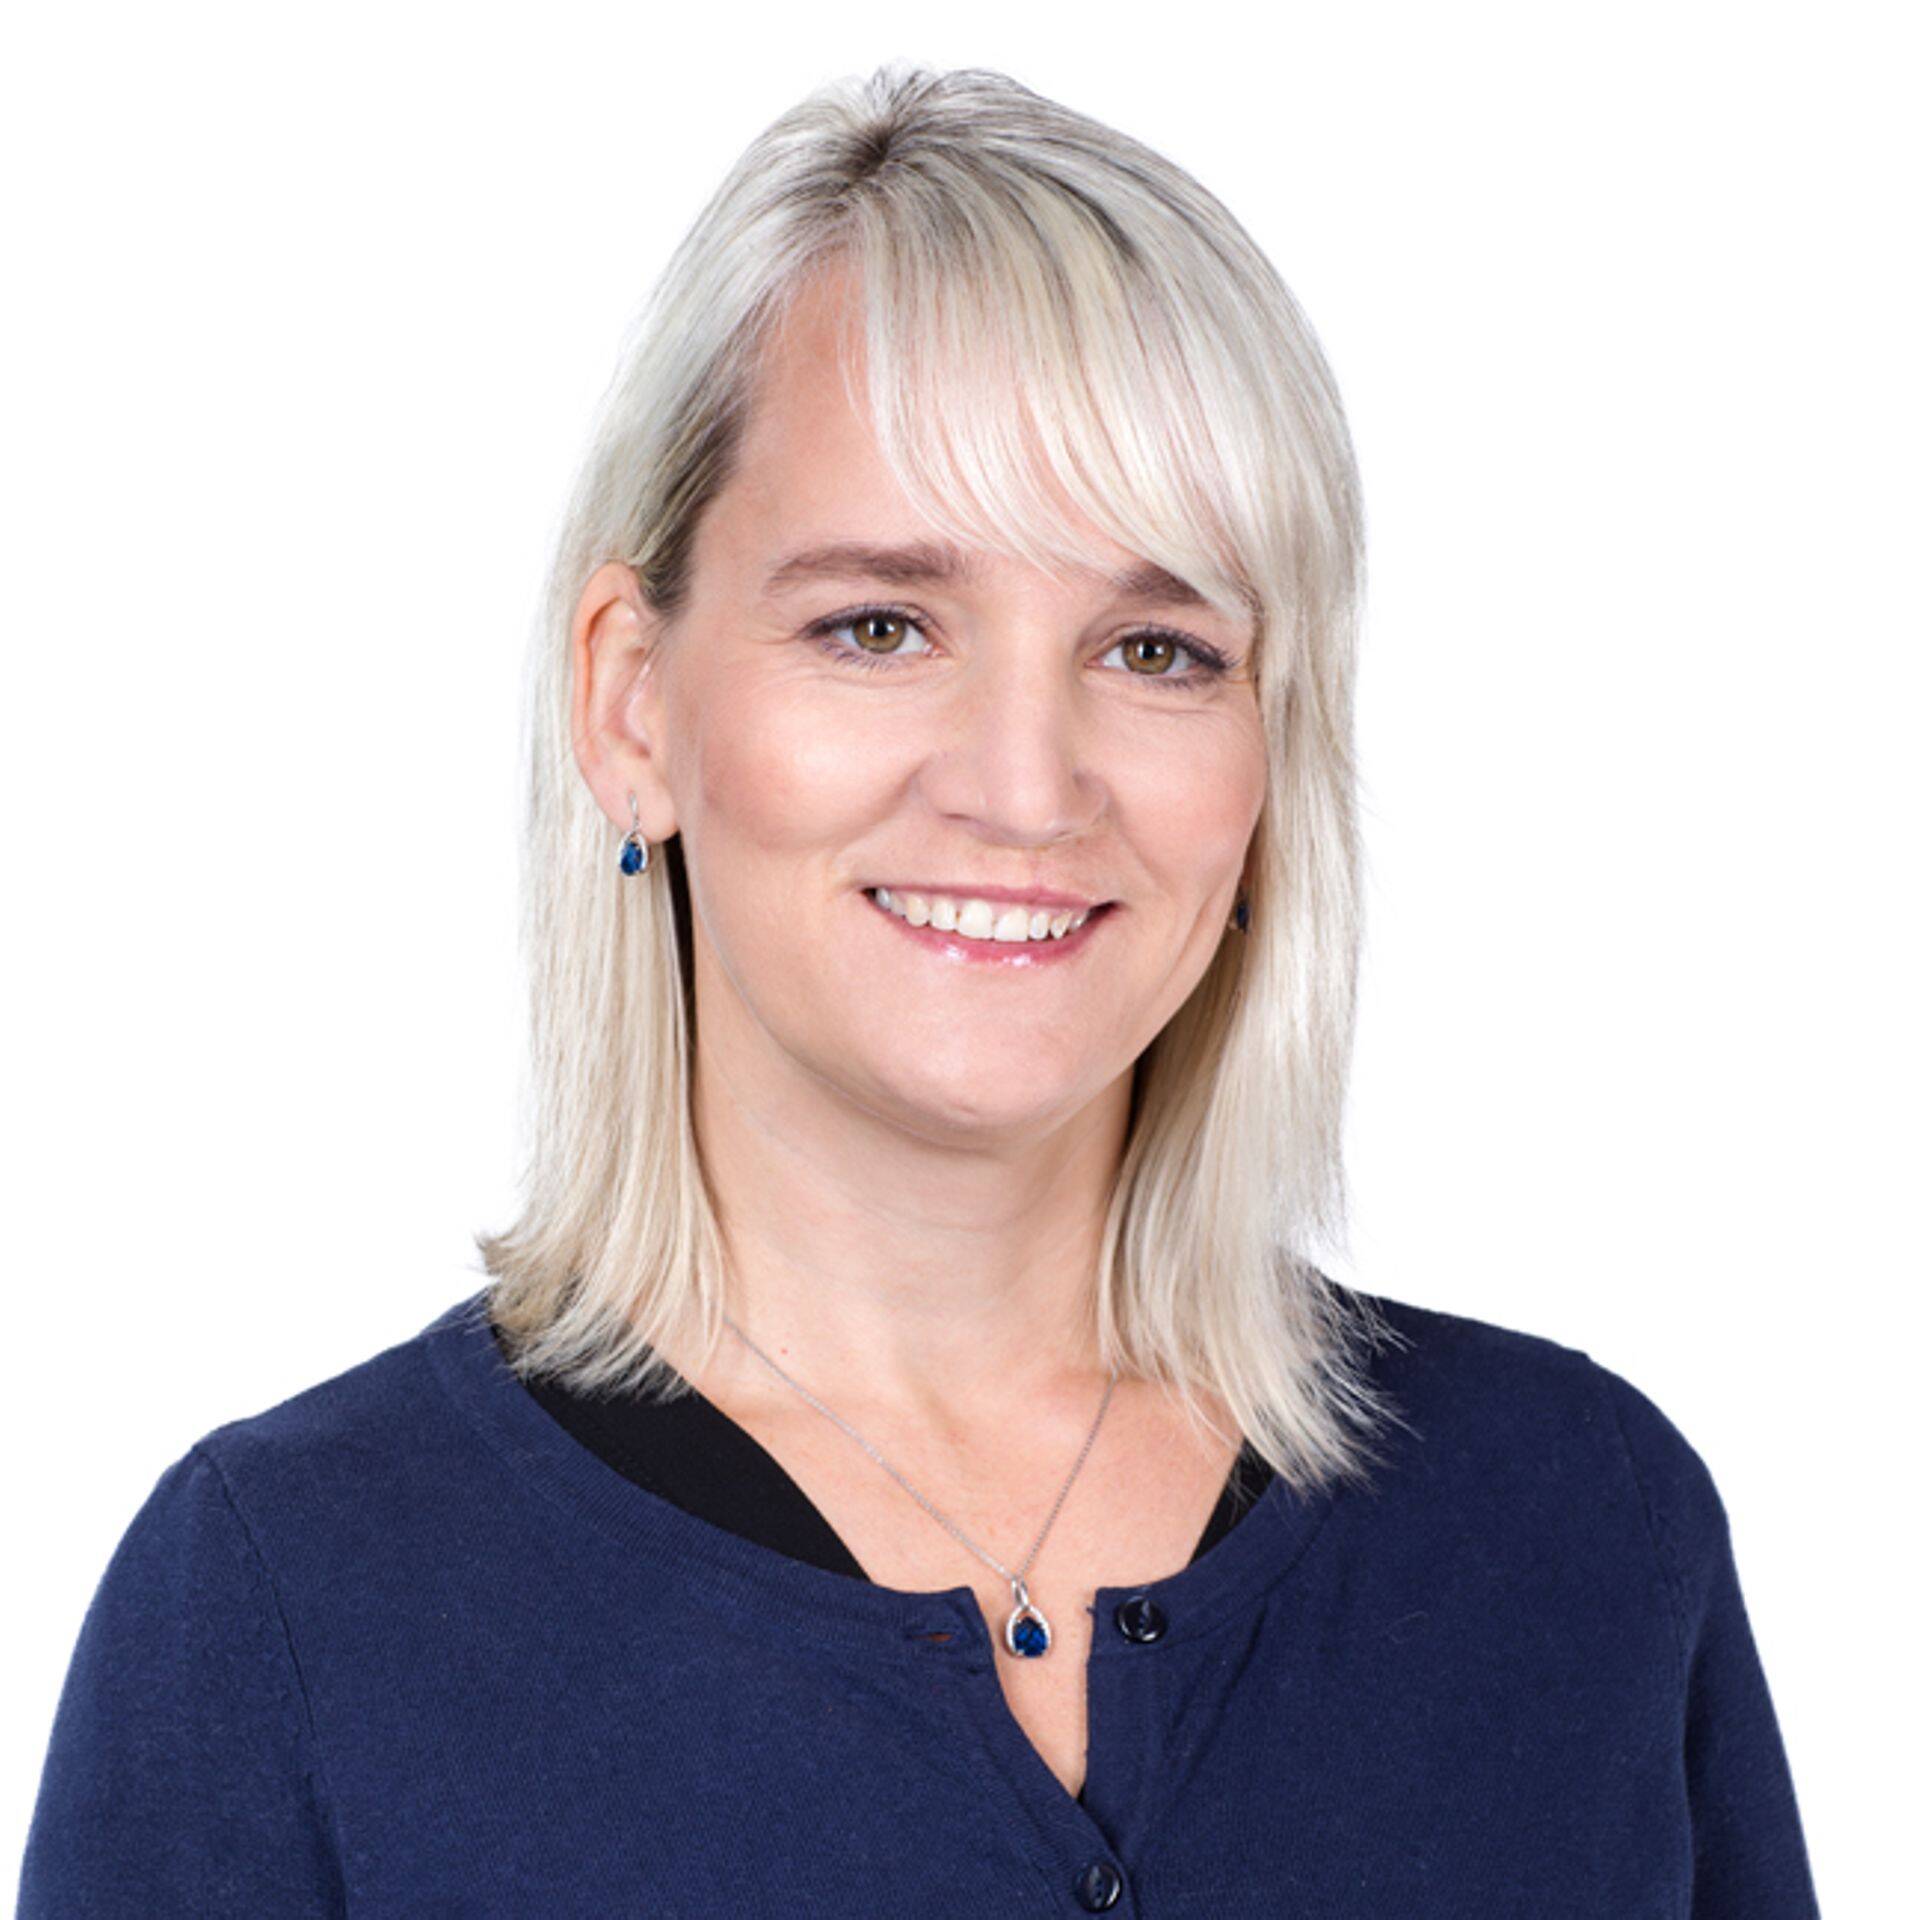
Targa maja lahendused on sageli innovaatilised, ütleb Antsmäe. Iga innovatsiooni juures ja eriti IT-tehniliste lahenduste korral on oluline lahenduse testimine ja talitluspidevuse tagamine, sest tark maja – see on infotehnoloogilised lahendused, mis juhivad meie kodu või kontori valgustust, kütet, signalisatsiooni, suitsu- ja vinguandureid, turvasüsteeme võrgus ning need kõik on hallatavad kas läbi arvuti või nutiseadme.
Tark valik
IT-rakenduste arenduse korral peame kõrgeks riskiks sageli, et arendaja on jätnud süsteemi nn „tagaukse“ või süsteemse vea, mille kaudu on võimalik kas süsteemi mõjutada või ära kasutada. Targa maja lahendused on samuti IT-lahendused, mille korral peaks küsima samu küsimusi, mida iga teise IT-süsteemi arendamisel. Samuti tuleb ka siin mõelda targa maja töödeldavate isikuandmete kaitsele. Kuid on ka teisi riske, mis targas majas kontorit või kodu omades tuleb kõigil osapooltel läbi mõelda.
Ettekande raames käsitleme riskiahelat arendaja – ehitaja - kinnisvara hindaja – hoone halduri ja ostja vaatest.
Grant Thornton Balticu Baltikumi riskijuhtimisteenuste valdkonna juhil Siiri Antsmäel on pikaajaline siseauditi juhi kogemus avalikust sektorist ning ta on läbinud siseaudiitorite koolitaja programmi. Siiri on alates 2007. aastast koolitanud nii raamatupidajaid kui ka siseaudiitoreid. Koolitajana on ta koostööd teinud Siseaudiitor.ee, Raamatupidaja.ee, Äripäeva ja paljude teiste koolituste korraldajatega. Siiri sooritas ingliskeelse CGAP eksami 2011. a suvel ning CIA eksami viimase mooduli 2016. a kevadel.
Seotud lood
Ikka ja jälle kuuleme uudistest, kuidas mõni tundlikke isikuandmeid omav ettevõte satub küberrünnaku ohvriks. Tõsi, tihti ei olegi süüdi otseselt ettevõte ise, vaid hooletu on olnud hoopis mõni koostööpartner. Siiski tasub igal ettevõttel järele mõelda, kas neil on tehtud kõik selleks, et tagatud oleks vähemalt küberturvalisuse baastase. Sama tasub uurida ka koostööpartneritelt, rõhutab Telia küberturbeekspert Henri Vajak.
Hetkel kuum
Enimloetud
2
Riim ja nõukogu uus esimees kommenteerivad olukorda
3
4
Varjendite teema on hell: see oli kõne all 8. oktoobril toimunud 4. Arhitektuuri ja arenduse konverentsil ning debatt toimus ka 2025. aasta veebruaris
6
Juhtivate ekspertide koostööfoorum leidis rea lahendusi
Viimased uudised
“Lutheri kvartalit ostes oleks võinud targemini käituda“
Lisatud video kavandatavast teekoridorist
Varjendite teema on hell: see oli kõne all 8. oktoobril toimunud 4. Arhitektuuri ja arenduse konverentsil ning debatt toimus ka 2025. aasta veebruaris
Konverentsid



Hetkel kuum

Juhtivate ekspertide koostööfoorum leidis rea lahendusi

Riim ja nõukogu uus esimees kommenteerivad olukorda


Enn Parel: Need summad ei ole väikesed


Liitu uudiskirjaga
Telli uudiskiri ning saad oma postkasti päeva olulisemad uudised.
Tagasi Kinnisvarauudised esilehele